
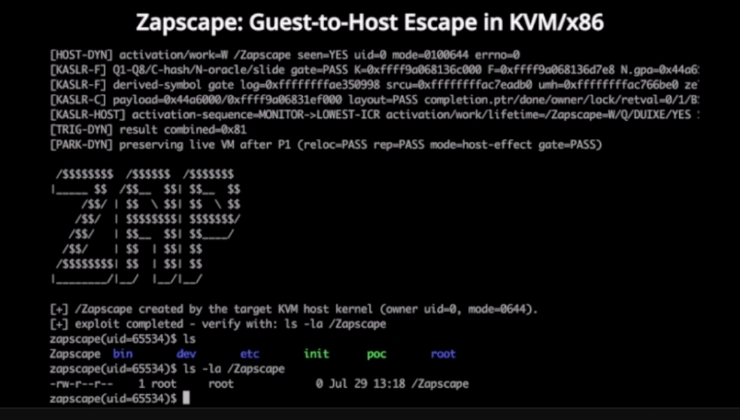
Teknologi, Areajatim.com – Peneliti keamanan siber mengungkap kerentanan baru pada kernel Linux yang dijuluki Zapscape. Celah keamanan ini memungkinkan penyerang keluar dari lingkungan mesin virtual (Virtual Machine/VM) dan mengeksekusi kode dengan hak akses kernel pada sistem host jika konfigurasi tertentu digunakan.
Kerentanan tersebut telah terdaftar sebagai CVE-2026-64561 dan memengaruhi implementasi KVM/x86 Shadow Memory Management Unit (Shadow MMU). Risiko terbesar muncul pada server yang mengaktifkan fitur nested virtualization dan memberikannya kepada VM yang tidak tepercaya.
Peneliti keamanan Hyunwoo Kim, yang menemukan kerentanan tersebut, menjelaskan bahwa eksploitasi yang berhasil memungkinkan penyerang memperoleh hak akses setingkat kernel atau root pada host. Dengan demikian, isolasi antara VM dan host dapat ditembus.
Menurut Kim, eksploitasi membutuhkan hak akses root di dalam VM tingkat pertama (L1). Pada platform Intel, eksploitasi juga memerlukan akses terhadap konfigurasi Extended Page Table (EPT) level 4 dan 5, sedangkan pada platform AMD syarat tersebut tidak diperlukan.
Secara teknis, Zapscape berasal dari kelemahan use-after-free pada mekanisme pengelolaan Shadow MMU milik KVM. Saat menangani page fault dari VM, KVM dapat membebaskan halaman memori yang masih digunakan oleh proses lain. Akibatnya, sistem tetap memproses referensi memori yang sebenarnya sudah tidak lagi valid.
Kondisi tersebut dapat menyebabkan korupsi memori hingga membuka peluang bagi penyerang untuk menjalankan kode arbitrer dengan hak akses kernel.
Sebagai pembuktian, Kim merilis proof-of-concept (PoC) yang mampu membuat file /Zapscape pada host dengan kepemilikan root. Meski demikian, ia menegaskan bahwa PoC tersebut belum dirancang sebagai eksploitasi siap pakai untuk lingkungan cloud dan masih membutuhkan berbagai penyesuaian sebelum dapat digunakan pada sistem nyata.
Kim juga menekankan bahwa kerentanan ini berada di dalam kernel KVM, bukan pada QEMU. Oleh karena itu, penggunaan QEMU hanya disarankan sebagai lingkungan pengujian yang lebih aman.
Berdasarkan National Vulnerability Database (NVD), kernel Linux versi 5.9 hingga sebelum rilis perbaikan dinyatakan terdampak. Patch keamanan telah tersedia pada versi 6.6.148, 6.12.101, 6.18.42, 7.1.6, dan 7.2-rc5.
Sementara itu, Red Hat memberikan skor awal CVSS 7.0 dan mengklasifikasikan kerentanan ini sebagai CWE-825 (Expired Pointer Dereference). Red Hat juga mengingatkan bahwa sejumlah distribusi Linux telah melakukan backport patch sehingga nomor versi kernel tidak selalu mencerminkan status keamanannya.
Hingga saat ini belum ada laporan yang menunjukkan bahwa CVE-2026-64561 telah dimanfaatkan dalam serangan di dunia nyata. Meski demikian, administrator sistem yang menggunakan KVM dengan fitur nested virtualization disarankan segera memasang pembaruan keamanan untuk mencegah potensi eksploitasi.

